


Злам застосунку МНС Росії - що відомо про фейкові сповіщення про ядерний удар
Відповідальність за кібератаку взяв на себе партизанський рух "Атеш"

Уночі 2 листопада користувачі застосунку МНС Росії отримали фальшиві сповіщення про нібито запущені по регіонах країни ядерні боєголовки. Збій стався через кілька годин після того, як аналогічну атаку зафіксували в українському застосунку "Повітряна тривога", де поширили фейк про хімічну загрозу та удар "Орєшником". Близькість у часі одразу викликала підозри, що обидва інциденти можуть бути пов'язані між собою.
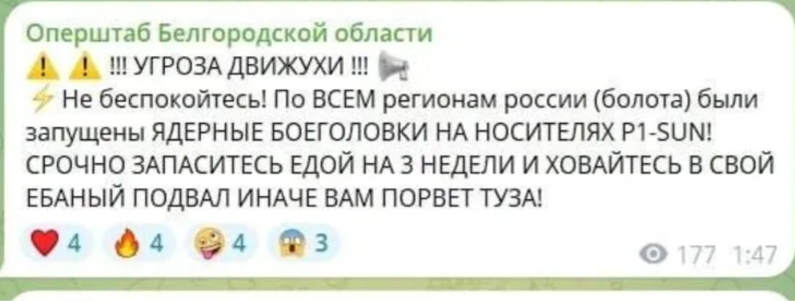
У фальшивих повідомленнях російського застосунку людям радили запастися продуктами та перейти до підвалів. Міністерство з надзвичайних ситуацій Росії підтвердило кібератаку, однак не назвало її виконавців, повідомляє Бі-бі-сі. Відповідальність за злам російського застосунку взяв на себе партизанський рух "Атеш".
"Увага! Мобільний застосунок МНС Росії зазнав масштабної кібератаки, внаслідок якої зловмисникам вдалося розповсюдити фейкову інформацію серед населення", - заявили в МНС Росії.
На оприлюдненому рухом "Атеш" скриншоті, автентичність не підтверджена, містився заклик терміново запастися продовольством на три тижні та сховатися в підвалах. Відомство запевнило, що злам не вплинув на загальнодержавну систему оповіщення: сирени, гучномовці, SMS-розсилка, телебачення та радіо продовжували працювати у штатному режимі, а мобільний застосунок є лише додатковим каналом інформування.
"Система оповіщення населення Російської Федерації функціонує у штатному режимі. Злам мобільного застосунку не вплинув і не може вплинути на роботу системи оповіщення населення", - заспокоювали росіян МНС РФ.
У відомстві додали, що фахівці працюють над усуненням вразливості й відновленням нормальної роботи сервісу. Речник Кремля Дмитро Пєсков заявив, що державні установи постійно стикаються з ризиком кібератак, зокрема з використанням штучного інтелекту, і закликав органи влади посилювати кіберзахист. При цьому невідомо, чи інцидент із застосунком МНС якось пов'язаний з атакою на український сервіс "Повітряна тривога".
Збій стався на тлі завершення гуманітарної паузи в Олешках
Обидві кібератаки збіглися у часі із завершенням режиму тиші в окупованих російською армією Олешках Херсонської області, який діяв із 27 жовтня для проведення гуманітарної місії та евакуації місцевих жителів. Українська сторона поки не навела незалежних технічних доказів причетності Росії до зламу застосунку "Повітряна тривога", а один із фейкових українських месенджів згадував хакерську групу Hitcore, чию причетність також не вдалося підтвердити.
Раніше Інформатор повідомляв, що після зламу застосунку "Повітряна тривога" українці завалили мережу мемами, жартуючи над найабсурднішими пунктами фейкових попереджень - від вигаданих вуличних боїв у Києві до навал динозаврів. Також ми писали, що розробників застосунку раніше вже критикували за питання кібербезпеки, адже компанія Ajax Systems пов'язана з колишнім міністром цифрової трансформації Михайлом Федоровим, який свого часу публічно применшував значення кіберзахисту.
Слідкуйте за нами у Telegram
Зараз читають на Інформаторі