


Взлом приложения МЧС России - что известно о фейковых уведомлениях о ядерном ударе
Ответственность за кибератаку взяло на себя партизанское движение "Атеш"

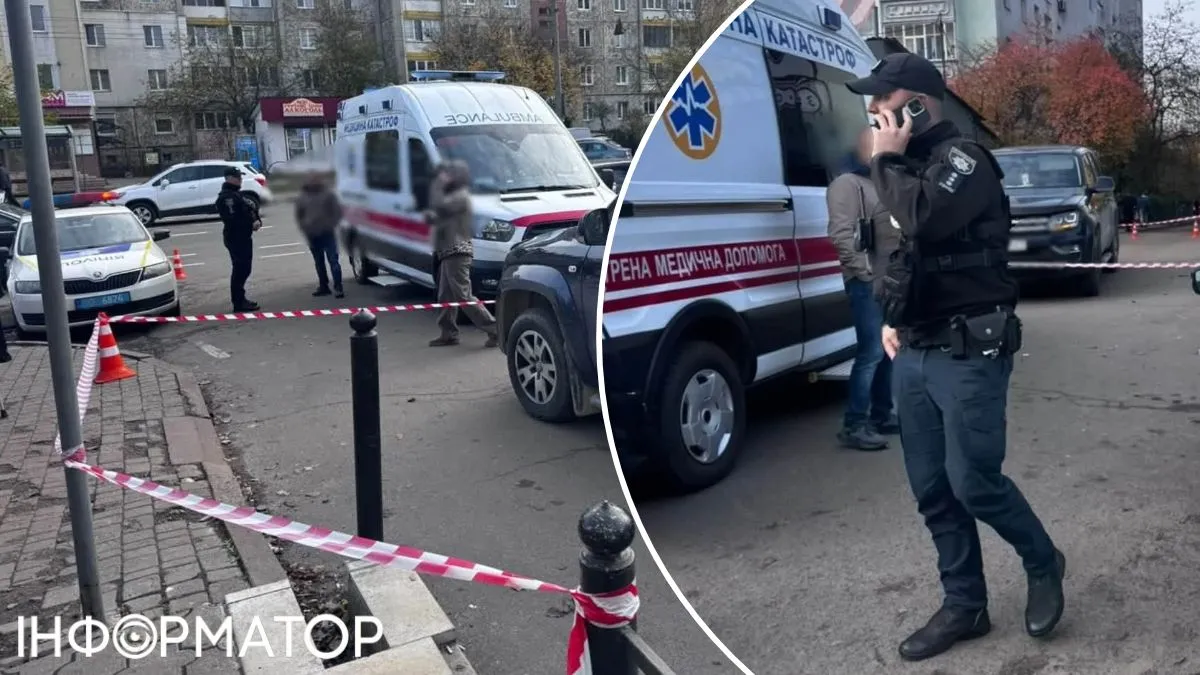
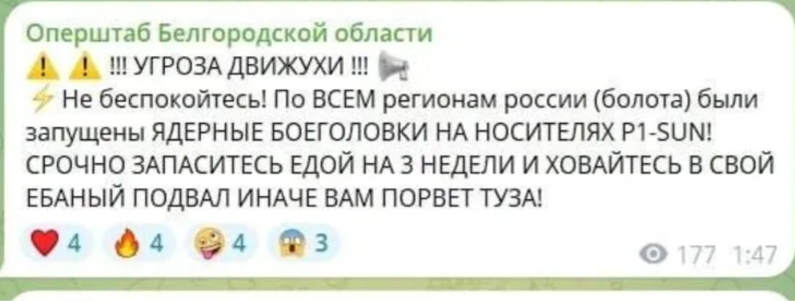
Ночью 2 ноября пользователи МЧС России получили фальшивые уведомления о якобы запущенных по регионам страны ядерных боеголовках. Сбой произошел через несколько часов после того, как аналогичную атаку зафиксировали в украинском приложении "Воздушная тревога", где распространили фейк о химической угрозе и ударе "Орешником". Близость во времени сразу вызвала подозрение, что оба инцидента могут быть связаны между собой.
В фальшивых сообщениях русского приложения людям советовали запастись продуктами и перейти в подвалы. Министерство по чрезвычайным ситуациям России подтвердило кибератаку, однако не назвало ее исполнителей, сообщает Би-би-си. Ответственность за излом российского приложения взяло на себя партизанское движение "Атеш".
"Внимание! Мобильное приложение МЧС России испытало масштабную кибератаку, в результате которой злоумышленникам удалось распространить фейковую информацию среди населения", - заявили в МЧС России.
На обнародованном движением "Атеш" скриншоте, подлинность не подтверждена, содержался призыв срочно запастись продовольствием на три недели и скрыться в подвалах. Ведомство заверило, что излом не повлиял на общегосударственную систему оповещения: сирены, громкоговорители, SMS-рассылка, телевидение и радио продолжали работать в штатном режиме, а мобильное приложение является дополнительным каналом информирования.
"Система оповещения населения Российской Федерации функционирует в штатном режиме. Слом мобильного приложения не повлиял и не может повлиять на работу системы оповещения населения", - успокаивали россиян МЧС РФ.
В ведомстве добавили, что специалисты работают над устранением уязвимости и восстановлением нормальной работы сервиса. Представитель Кремля Дмитрий Песков заявил, что государственные учреждения постоянно сталкиваются с риском кибератак, в том числе с использованием искусственного интеллекта, и призвал органы власти усиливать киберзащиту. При этом неизвестно, связан ли инцидент с применением МЧС как-то с атакой на украинский сервис "Воздушная тревога".
Сбой произошел на фоне завершения гуманитарной паузы в Олешках
Обе кибератаки совпали с завершением режима тишины в оккупированных российской армией Олешках Херсонской области, который действовал с 27 октября для проведения гуманитарной миссии и эвакуации местных жителей. Украинская сторона пока не привела независимых технических доказательств причастности России к излому приложения "Воздушная тревога", а один из фейковых украинских мессенджей упоминал хакерскую группу Hitcore, чью причастность также не удалось подтвердить.
Ранее Информатор сообщал, что после излома приложения "Воздушная тревога" украинцы завалили сеть мемами, шутя над самыми абсурдными пунктами фейковых предупреждений - от вымышленных уличных боев в Киеве до нашествий динозавров. Также мы писали, что разработчики приложения ранее уже критиковали за вопросы кибербезопасности, ведь компания Ajax Systems связана с бывшим министром цифровой трансформации Михаилом Федоровым, который в свое время публично преуменьшал значение киберзащиты.
Следите за нами в Telegram