



Как враг получает информацию об ОПК – анализ 7,3 тыс. сообщений СБУ
Исследование команды аналитиков YouControl о работе российской агентуры в Украине, собирающей информацию об оборнно-промышленном комплексе

Россия чаще всего пытается получить чувствительную информацию об украинском оборонно-промышленном комплексе через агентурную сеть, информаторов и корректировщиков, а также соцсети и кибероперации. Специалисты YouControl проанализировали 7362 новости с официального сайта СБУ и определили, какие каналы получения чувствительной информации об ОПК чаще всего фигурируют в публичных сообщениях спецслужбы в течение 2020-2026 гг. Детали – в новом исследовании.
Ключевые тезисы
- Главная уязвимость ОПК – люди. 149 новостей на официальном сайте СБУ напрямую касаются "кротов" и шпионов на стратегических предприятиях и в государственных органах.
- Открытые данные не фигурируют среди зафиксированных каналов утечки информации об ОПК. В исследованном массиве новостей на сайте СБУ не обнаружено ни одного такого случая.
- 269 сообщений связано с корректировкой огня и наведением ударов. Информация об украинских объектах, в частности, используется для планирования атак.
- Telegram стал одним из инструментов вербовки. 84 из 90 публикаций о поиске информаторов через соцсети (93%) касались именно Telegram.
- Для разведки врагу не всегда нужны сложные технологии. В 43 случаях агенты физически собирали информацию об объектах ОПК, фотографируя и снимая на видео их территории.
- Коррупция остается значительной угрозой для оборонного сектора. 43% релевантных сообщений СБУ касаются коррупции, взяточничества и финансово-экономических преступлений.
Пути получения информации об ОПК и оборонной инфраструктуре Украины: анализ публикаций СБУ за 2020-2026 гг.
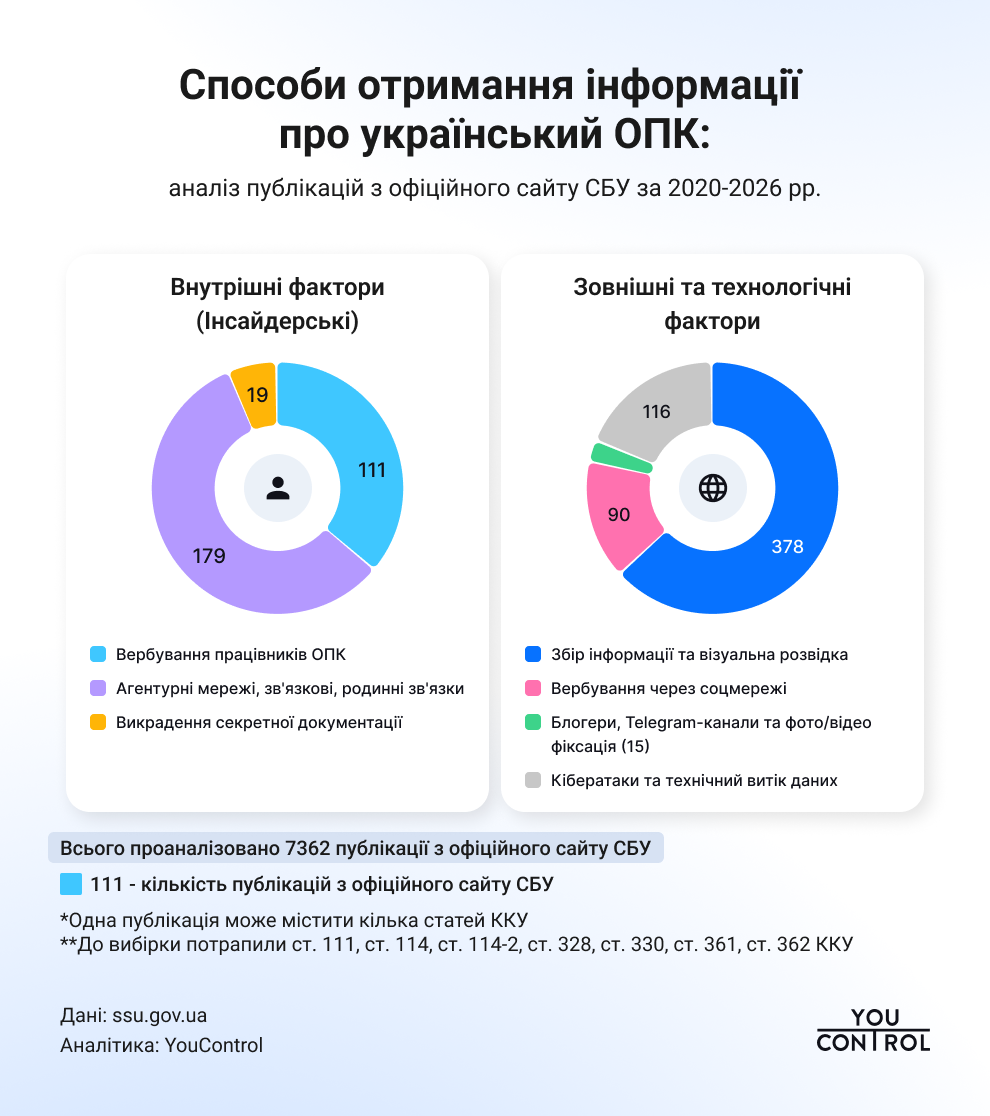
По результатам анализа массива из 7 362 новостей официального сайта СБУ за период с января 2020 по август 2026 года (из которых 131 новость напрямую касается разоблачения угрозы оборонно-промышленному комплексу), выделяется 7 ключевых способов получения информации врагом. Все они распределяются по двум основным векторам угроз: Внутренний (инсайдерский) и Внешний (дистанционно-технологический).
Внутренние факторы или Инсайдерский вектор угроз
Внутренний доступ остается одним из наиболее опасных рисков ОПК. Получение данных происходит через людей, уже работающих внутри системы или имеющих непосредственный контакт с работниками:
- Способ 1. Вербовка работников стратегических и оборонных предприятий. Всего обнаружено 149 публикаций по ст. 111 УКУ, где речь идет о разоблачении "кротов" и шпионов в государственных органах и на стратегических объектах. Собственно, в выборке новостей, непосредственно относящихся к ОПК (131 материал), внутренний (инсайдерский) фактор фигурирует в 111 случаях. Враг целенаправленно привлекает действующих и бывших сотрудников – от инженеров и конструкторов до рабочих и должностных лиц цехов. Фигуранты используют свой служебный доступ к закрытым объектам для передачи данных о разработках, локации цехов, состоянии выполнения заказов и внутреннем режиме работы предприятий.
- Способ 2. Использование агентурных сетей, связных и личных контактов: в 179 сообщениях ст. 111 УКУ упоминается разоблачение единичных агентов и связных ФСБ, а еще 117 новостей касаются задержания агентурных сетей и их сообщников ( 115 новостей в выборке ОПК). Враг часто использует родственные связи (родственников в России или на временно оккупированных территориях) в качестве "связных" или инструмента давления, а также выпрашивает данные "втемную" во время бытовых разговоров с рабочими заводов.
- Способ 3. Угон секретной технической документации фиксируется в 19 новостях по ОПК. Состоит в прямой утечке научно-технической информации - попытках несанкционированного копирования на носителе и переправки за границу чертежей, спецификаций ракетных программ, авиационных комплектующих и новейших оборонных разработок.
Внешний вектор угроз
Когда у врага нет прямого "крота" на предприятии, он может использовать внешнее наблюдение, мессенджеры, публичный контент и киберинструменты:
- Способ 4. Целевой сбор информации о военных объектах и визуальной разведке: Статья 114-2 УКУ упоминается в 286 сообщениях (больше всего: 2023 год - 75 новостей, 2024 год - 99 новостей). В 2022-2023 годах 59 случаев были связаны с общей разведкой позиций ВСУ.
- Способ 5. Дистанционная вербовка через социальные сети: Соцсети служат инструментом поиска потенциальных корректировщиков среди местных жителей, проживающих рядом с промзонами ( 90 новостей в выборке ОПК). В материалах по ст. 114-2 УКУ отдельно выделено 40 случаев женщин-информаторок, которых враг привлекал через Telegram-чат поиска "легкого заработка" или по семейно-бытовым мотивам.
- Способ 6. Блогеры, Telegram-каналы и фото/видео фиксация: в 15 случаях по ст. 114-2 УКУ фигурируют блоггеры, администраторы Telegram-каналов и стримеры, осуществлявшие несанкционированную фиксацию результатов попаданий, работы ПВО или перемещения техники. Необходимые сведения оказываются в открытом доступе по причине неосторожного или преднамеренного распространения в соцсетях.
- Способ 7. Кибератаки и техническая утечка данных: за период исследования СБУ опубликовала 71 новость по ст. 361 УК (хакерские атаки, вмешательство в системы) и 45 материалов по ст. 362 УК (несанкционированные действия компьютерной информации). В массиве ОПК зафиксировано также 4 случая несанкционированного подключения врага к внешним IP-камерам, расположенным вблизи оборонных заводов. Киберугрозы являются отдельным важным каналом, однако в исследуемом массиве они количественно уступают агентурным угрозам.
Субъекты и структуры, упомянутые в сообщениях СБУ о незаконной передаче чувствительных данных
Аналитики YouControl проверили, фигурировали ли в сообщениях СБУ случаи получения информации об объектах оборонно-промышленного комплекса именно из-за открытых данных (Open Data). В исследованном массиве таких случаев не обнаружено: 0 публикаций.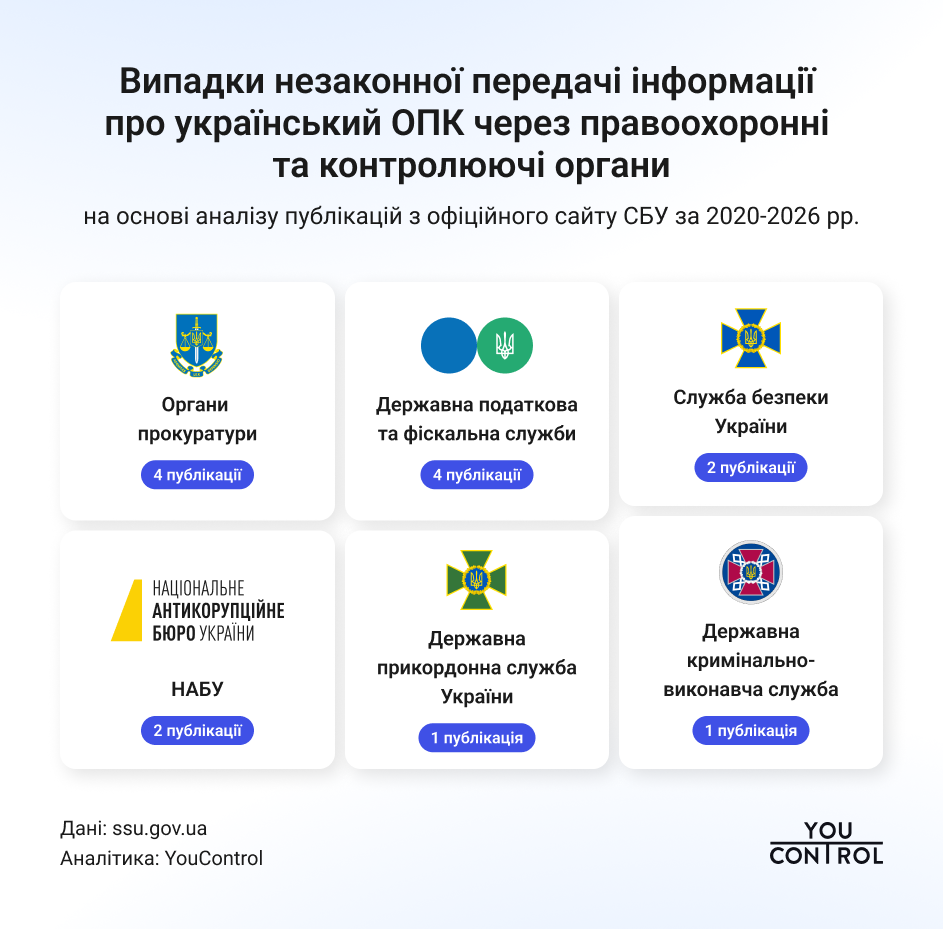
Отдельно специалисты YouControl исследовали сообщения СБУ о случаях, когда закрытая информация попадала наружу из-за самих сотрудников правоохранительных и контролирующих органов. В массиве из 7362 сообщений с официального сайта СБУ обнаружили 14 публикаций, касающихся 11 уголовных производств.
Чаще фигурировали налоговые и фискальные органы, тогда как отдельные публикации касались также схем с привлечением нескольких государственных структур. В исследовании зафиксированы случаи, связанные с ГНС/ДФС, прокуратурой, СБУ, НАБУ, ГНСУ, пенитенциарной системой, а также базами МВД и ДМС.
Выводы
Анализ сообщений СБУ показывает, что враг использует сочетание человеческих, агентурных и технологических каналов для получения информации об украинском ОПК. В то же время главной уязвимостью остается человеческий фактор. Открытые данные при этом не фигурируют среди зафиксированных каналов утечки информации об ОПК. В исследованном массиве из 7362 сообщений СБУ не обнаружено ни одного случая, когда получение информации об оборонных объектах было бы связано именно с использованием данных из государственных публичных реестров. Это важно учитывать в дискуссии об изъятии открытых данных об ОПК. Если основные зафиксированные каналы получения чувствительной информации лежат вне публичных реестров, то само по себе изъятие базовых сведений о юридическом лице из публичного поля в соответствии с постановлением Кабмина №1257 не может быть эффективным инструментом защиты ОПК. Более того, полное исчезновение информации о предприятии само по себе не делает его невидимым. Как уже отмечал YouControl, резкое изменение или исчезновение данных может наоборот стать дополнительным сигналом для OSINT-анализа.
Результаты исследования также показывают: важно не просто определить наличие риска безопасности, а четко понимать, что именно требует защиты. Сама возможность использования открытой информации противником не значит, что нужно закрывать все. Если угрозу представляют сотрудники-шпионы, государство не закрывает учреждения, где они работают, - оно усиливает контроль, защиту и противодействие агентуре. Так же и в случае с открытыми данными: если риск представляет конкретная чувствительная информация, защищать следует именно ее, а не закрывать данные о предприятиях в целом. Это позволяет одновременно реагировать на реальные риски безопасности и сохранять общественно важную прозрачность.
Именно поэтому YouControl поддерживает позицию ОО "Ассоциация открытых данных" по делу об обжаловании постановления №1257. Команда Юконтроля "за" открытое рассмотрение этого дела и общественную дискуссию по поиску баланса между безопасностью государства и прозрачностью данных.
Методология и критерии отбора
Исследование охватило 7362 новости, опубликованные со 2 января 2020 года по 7 августа 2026 года на официальном сайте СБУ. При анализе новости отбирали по статьям Уголовного кодекса Украины: ст. 111, ст. 114, ст. 114-2, ст. 328, ст. 330, ст. 361, ст. 362, связанными с государственной изменой, шпионажем, несанкционированным распространением военной информации, разглашением государственной и служебной информации и несанкционированным доступом к информационным системам. В выборку включались только инциденты, когда к незаконному доступу, копированию, сбыту или разглашению информации был непосредственно причастен действующий на момент преступления сотрудник или должностное лицо правоохранительного, спецслужбового или контролирующего органа.
При анализе массива новостей применен принцип перекрестной классификации материалов. Один и тот же новостной материал может фигурировать в нескольких тематических категориях и юридических кластерах одновременно.
Заметим, что низкое количество публикаций по отдельным статьям УКУ не означает отсутствия соответствующих случаев. Она свидетельствует о том, что именно такая юридическая квалификация редко фигурирует в открытых сообщениях СБУ. В частности, статья 328 "Разглашение государственной тайны" упоминается только в трех материалах, ни один из которых не касается ОПК, а статья 330 "Передача или сбор служебной информации в сфере обороны" - только в одном сообщении за 2020 год.
Исследование не включает непубличные материалы СБУ и не позволяет установить полное количество попыток получения информации о украинском ОПК. Количество упоминаний в сообщениях также не количество уникальных инцидентов, поскольку один материал может содержать несколько статей УКУ или тематических категорий.
Полная версия исследования на сайте YouControl
Партнерский материал
Читайте нас в Facebook
Сейчас читают на Информаторе