



Як ворог отримує інформацію про ОПК - аналіз 7,3 тис. повідомлень СБУ
Дослідження команди аналітиків YouControl про роботу російської агентури в Україні, яка збирає інформацію про оборнно-промисловий комплекс

Росія найчастіше намагається отримати чутливу інформацію про український оборонно-промисловий комплекс через агентурну мережу, інформаторів і коригувальників, а також соцмережі та кібероперації. Фахівці YouControl проаналізували 7362 новини з офіційного сайту СБУ та визначили, які канали отримання чутливої інформації про ОПК найчастіше фігурують у публічних повідомленнях спецслужби протягом 2020-2026 рр. Деталі - у новому дослідженні.
Ключові тези
- Головна вразливість ОПК - люди. 149 новин на офіційному сайті СБУ безпосередньо стосуються "кротів" і шпигунів на стратегічних підприємствах та в державних органах.
- Відкриті дані не фігурують серед зафіксованих каналів витоку інформації про ОПК. У дослідженому масиві новин на сайті СБУ не виявлено жодного такого випадку.
- 269 повідомлень пов’язані з коригуванням вогню та наведенням ударів. Інформація про українські об’єкти, зокрема,використовується для планування атак.
- Telegram став одним з інструментів вербування. 84 із 90 публікацій про пошук інформаторів через соцмережі (93%) стосувалися саме Telegram.
- Для розвідки ворогу не завжди потрібні складні технології. У 43 випадках агенти фізично збирали інформацію про об’єкти ОПК, фотографуючи та знімаючи на відео їхні території.
- Корупція залишається значною загрозою для оборонного сектору. 43% релевантних повідомлень СБУ стосуються корупції, хабарництва та фінансово-економічних злочинів.
Шляхи отримання інформації про ОПК та оборонну інфраструктуру України: аналіз публікацій СБУ за 2020–2026 рр.
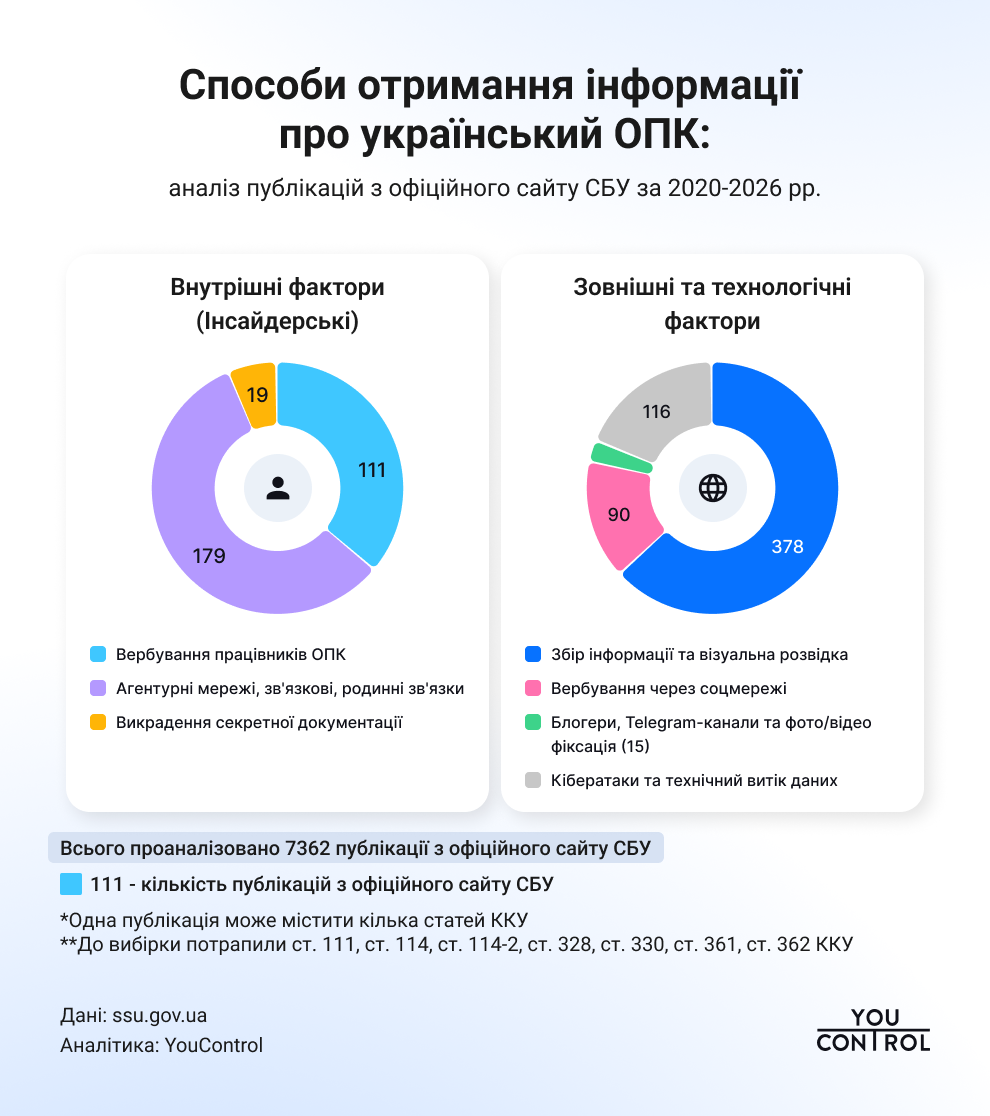
За результатами аналізу масиву з 7 362 новин офіційного сайту СБУ за період з січня 2020 по серпень 2026 року (з яких 131 новина безпосередньо стосується викриття загрози оборонно-промисловому комплексу), виділяється 7 ключових способів здобуття інформації ворогом. Усі вони розподіляються за двома основними векторами загроз: Внутрішнім (інсайдерським) та Зовнішнім (дистанційно-технологічним).
Внутрішні фактори або Інсайдерський вектор загроз
Внутрішній доступ залишається одним із найбільш небезпечних ризиків для ОПК. Отримання даних відбувається через людей, які вже працюють всередині системи або мають безпосередній контакт із працівниками:
- Спосіб 1. Вербування працівників стратегічних та оборонних підприємств. Загалом виявлено 149 публікацій за ст. 111 ККУ, де йдеться про викриття "кротів" і шпигунів у державних органах та на стратегічних об'єктах. Власне, у вибірці новин, які безпосередньо стосуються ОПК (131 матеріал), внутрішній (інсайдерський) фактор фігурує у 111 випадках. Ворог цілеспрямовано залучає діючих та колишніх співробітників - від інженерів і конструкторів до робітників та посадовців цехів. Фігуранти використовують свій службовий доступ до закритих об'єктів для передачі даних про розробки, локації цехів, стан виконання замовлень та внутрішній режим роботи підприємств.
- Спосіб 2. Використання агентурних мереж, зв'язкових та особистих контактів: у 179 повідомленнях за ст. 111 ККУ згадується викриття поодиноких агентів та зв'язкових ФСБ, а ще 117 новин стосуються затримання агентурних мереж та їхніх спільників (115 новин у вибірці ОПК). Ворог часто використовує родинні зв'язки (родичів у рф чи на тимчасово окупованих територіях) як "зв'язкових" або інструмент тиску, а також випитує дані "втемну" під час побутових розмов із робітниками заводів.
- Спосіб 3. Викрадення секретної технічної документації фіксується у 19 новинах щодо ОПК. Полягає у прямому витоку науково-технічної інформації - спробах несанкціонованого копіювання на носії та переправлення за кордон креслень, специфікацій ракетних програм, авіаційних комплектуючих та новітніх оборонних розробок.
Зовнішній вектор загроз
Коли ворог не має прямого "крота" на підприємстві, він може використовувати зовнішнє спостереження, месенджери, публічний контент та кіберінструменти:
- Спосіб 4. Цільовий збір інформації про військові об'єкти та візуальна розвідка: Стаття 114-2 ККУ згадується у 286 повідомленнях (найбільше: 2023 рік - 75 новин, 2024 рік - 99 новин). У 2022–2023 роках 59 випадків були пов'язані із загальною розвідкою позицій ЗСУ.
- Спосіб 5. Дистанційне вербування через соціальні мережі: Соцмережі слугують інструментом пошуку потенційних коригувальників серед місцевих жителів, які мешкають поруч із промзонами (90 новин у вибірці ОПК). У матеріалах за ст. 114-2 ККУ окремо виділено 40 випадків жінок-інформаторок, яких ворог залучав через Telegram-чати пошуку "легкого заробітку" або з родинно-побутових мотивів.
- Спосіб 6. Блогери, Telegram-канали та фото/відео фіксація: у 15 випадках за ст. 114-2 ККУ фігурують блогери, адміністратори Telegram-каналів та стримери, які здійснювали несанкціоновану фіксацію результатів влучань, роботи ППО чи переміщення техніки. Потрібні відомості опиняються у відкритому доступі внаслідок необережного або навмисного поширення у соцмережах.
- Спосіб 7. Кібератаки та технічний витік даних: за період дослідження СБУ опублікувала 71 новину за ст. 361 ККУ (хакерські атаки, втручання в системи) та 45 матеріалів за ст. 362 ККУ (несанкціоновані дії комп'ютерною інформацією). У масиві ОПК зафіксовано також 4 випадки несанкціонованого підключення ворога до зовнішніх IP-камер, розташованих поблизу оборонних заводів. Кіберзагрози є окремим важливим каналом, однак у досліджуваному масиві вони кількісно поступаються агентурним загрозам.
Суб'єкти та структури, згадані в повідомленнях СБУ про незаконну передачу чутливих даних
Аналітики YouControl перевірили, чи фігурували у повідомленнях СБУ випадки отримання інформації про об’єкти оборонно-промислового комплексу саме через відкриті дані (Open Data). У дослідженому масиві таких випадків не виявили: 0 публікацій.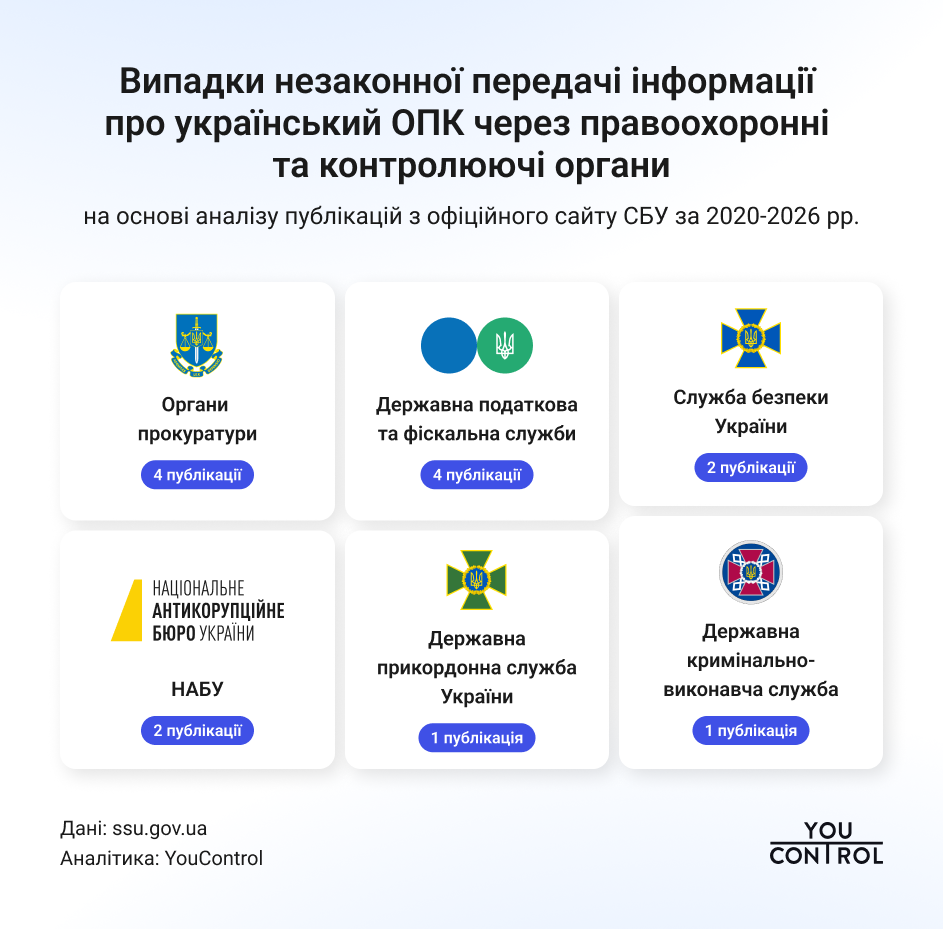
Окремо фахівці YouControl дослідили повідомлення СБУ про випадки, коли закрита інформація потрапляла назовні через самих працівників правоохоронних і контролюючих органів. У масиві з 7362 повідомлень з офіційного сайту СБУ виявили 14 публікацій, що стосуються 11 кримінальних проваджень.
Найчастіше фігурували податкові та фіскальні органи, тоді як окремі публікації стосувалися також схем із залученням кількох державних структур. Загалом у дослідженні зафіксовано випадки, пов’язані з ДПС/ДФС, прокуратурою, СБУ, НАБУ, ДПСУ, пенітенціарною системою, а також базами МВС і ДМС.
Висновки
Аналіз повідомлень СБУ показує, що ворог використовує поєднання людських, агентурних та технологічних каналів для отримання інформації про український ОПК. Водночас головною вразливістю залишається людський фактор. Відкриті дані при цьому не фігурують серед зафіксованих каналів витоку інформації про ОПК. У дослідженому масиві з 7362 повідомлень СБУ не виявлено жодного випадку, коли отримання інформації про оборонні об’єкти було б пов’язане саме з використанням даних з державних публічних реєстрів. Це важливо враховувати в дискусії про вилучення відкритих даних про ОПК. Якщо основні зафіксовані канали отримання чутливої інформації лежать за межами публічних реєстрів, то саме по собі вилучення базових відомостей про юридичну особу з публічного поля відповідно до постанови Кабміну №1257 не може бути ефективним інструментом захисту ОПК. Більше того, повне зникнення інформації про підприємство саме по собі не робить його невидимим. Як уже зазначав YouControl, різка зміна або зникнення даних може, навпаки, стати додатковим сигналом для OSINT-аналізу.
Результати дослідження також показують: важливо не просто визначити наявність безпекового ризику, а чітко розуміти, що саме потребує захисту. Сама ймовірність використання відкритої інформації ворогом не означає, що необхідно закривати все. Якщо загрозу становлять співробітники-шпигуни, держава не закриває установи, де вони працюють, - вона посилює контроль, захист і протидію агентурі. Так само й у випадку з відкритими даними: якщо ризик становить конкретна чутлива інформація, захищати варто саме її, а не закривати дані про підприємства загалом. Це дозволяє одночасно реагувати на реальні безпекові ризики та зберігати суспільно важливу прозорість.
Саме тому YouControl підтримує позицію ГО "Асоціація відкритих даних" у справі щодо оскарження постанови №1257. Команда Юконтролу "за" відкритий розгляд цієї справи та суспільну дискусію щодо пошуку балансу між безпекою держави й прозорістю даних.
Методологія та критерії відбору
Дослідження охопило 7362 новини, опубліковані з 2 січня 2020 року до 7 серпня 2026 року на офіційному сайті СБУ. Під час аналізу новини відбирали за статтями Кримінального кодексу України: ст. 111, ст. 114, ст. 114-2, ст. 328, ст. 330, ст. 361, ст. 362, пов'язаними з державною зрадою, шпигунством, несанкціонованим поширенням військової інформації, розголошенням державної та службової інформації та несанкціонованим доступом до інформаційних систем. До вибірки включали лише інциденти, коли до незаконного доступу, копіювання, збуту або розголошення інформації був безпосередньо причетний діючий на момент злочину співробітник або посадовець правоохоронного, спецслужбового чи контролюючого органу.
Під час аналізу масиву новин застосовано принцип перехресної класифікації матеріалів. Один і той самий новинний матеріал може фігурувати у декількох тематичних категоріях та юридичних кластерах одночасно.
Зауважимо, що низька кількість публікацій за окремими статтями ККУ не означає відсутності відповідних випадків. Вона свідчить лише про те, що саме така юридична кваліфікація рідко фігурує у відкритих повідомленнях СБУ. Зокрема, стаття 328 "Розголошення державної таємниці" згадується лише у трьох матеріалах, жоден із яких не стосується ОПК, а стаття 330 "Передача або збирання службової інформації у сфері оборони" - лише в одному повідомленні за 2020 рік.
Дослідження не охоплює непублічні матеріали СБУ та не дозволяє встановити повну кількість спроб отримання рф інформації про український ОПК. Кількість згадок у повідомленнях також не є кількістю унікальних інцидентів, оскільки один матеріал може містити кілька статей ККУ або тематичних категорій.
Повна версія дослідження на сайті YouControl
Партнерський матеріал
Читайте нас у Facebook
Зараз читають на Інформаторі