


Шахраї запрошують на фейкові заходи OpenAI та SpaceX для крадіжки акаунтів Microsoft і Google
Зловмисники підробляють реєстраційні сторінки подій і крадуть паролі та сесійні токени користувачів.

Хакери розсилають фейкові запрошення на заходи від імені OpenAI, SpaceX та Anthropic, щоб красти облікові дані користувачів Microsoft і Google. Про виявлену кампанію повідомило видання BleepingComputer із посиланням на дослідників безпеки. Зловмисники створюють переконливі сторінки реєстрації на події, обіцяючи учасникам безкоштовний доступ до преміумсервісів зі штучним інтелектом. Для крадіжки даних атака одночасно використовує дві різні фішингові платформи, кожна з яких націлена на свою екосистему акаунтів.
За даними компанії Push Security, одна й та сама фішингова сторінка інтегрує платформи Kali365 і VoidProxy. Kali365 проводить атаки фішингу через коди пристроїв Microsoft, тоді як VoidProxy діє як проксі-сервер типу "людина посередині", перехоплюючи входи в Google і крадучи сесійні токени автентифікації. При атаці на акаунти Microsoft зловмисники додатково застосовують VoidProxy як другий етап, щоб перехопити ще й пароль та сесійний токен після отримання токена автентифікації через Kali365.
Push Security повідомила, що виявила і заблокувала відвідування шкідливих сторінок реєстрації на події наприкінці жовтня 2026 року. Дослідники зазначають, що подібна кампанія вже фіксувалася раніше: у липні атак з використанням легітимних сторінок Zoom для просування фейкових заходів Meta, OpenAI та Anthropic задокументувала компанія ANY.RUN, а компанія Cofense повідомляла про фішингові листи із підробленими запрошеннями на заходи Anthropic, які поширювалися через інфраструктуру GoTo Webinar.
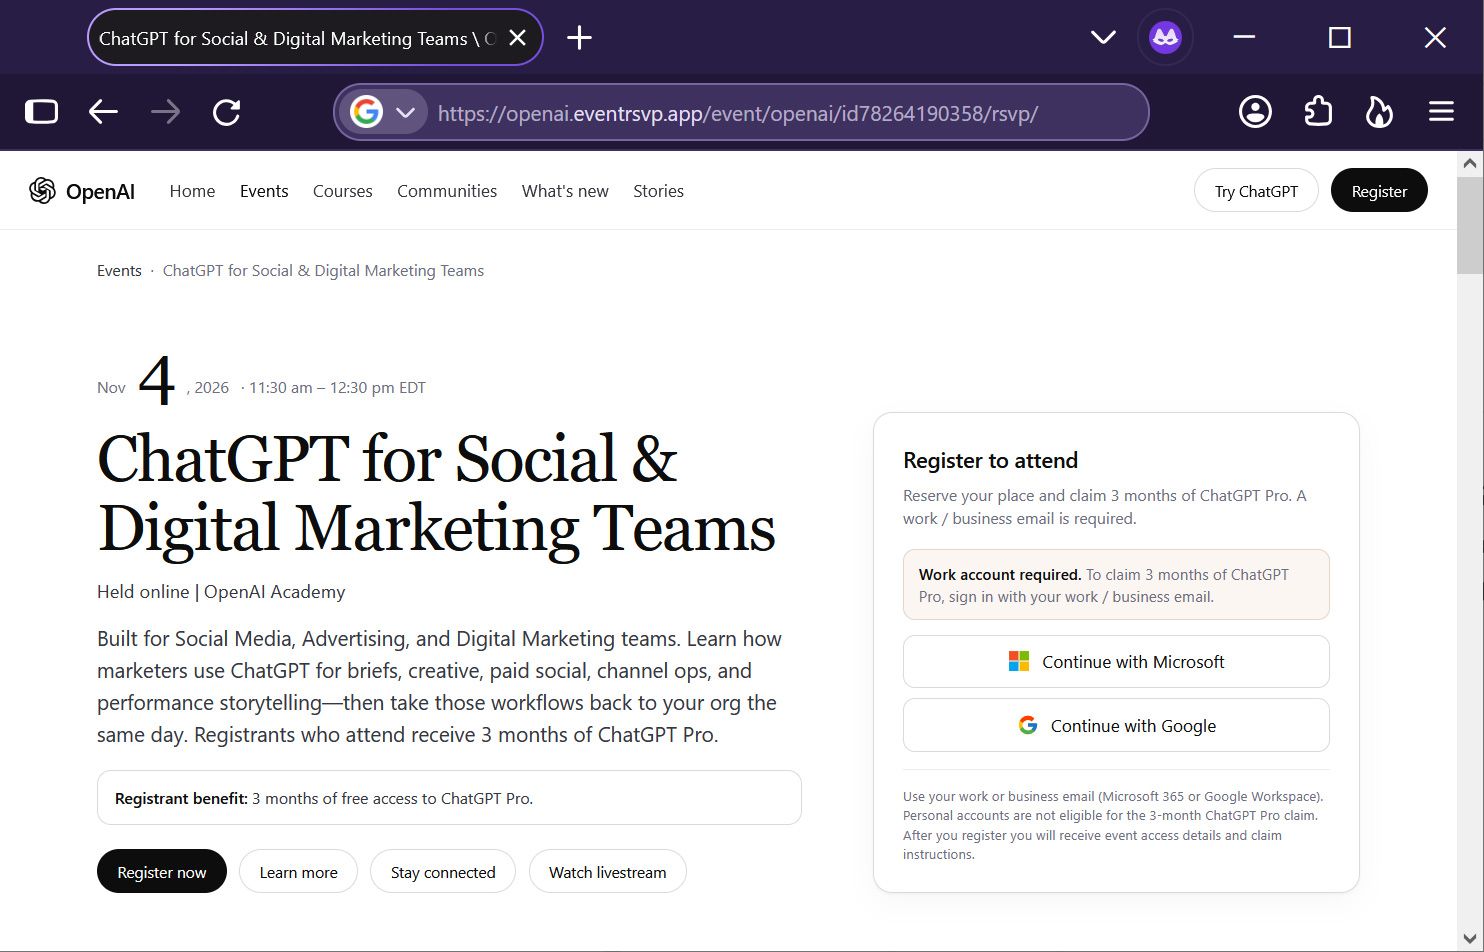
Жертв заманюють на підроблені сторінки реєстрації через посилання з легітимних скорочувачів посилань, зокрема Google та Zapier. Одна з фішингових сторінок рекламує подію OpenAI під назвою "ChatGPT для команд соціального та цифрового маркетингу", обіцяючи учасникам три місяці ChatGPT Pro. Інша сторінка просуває приватний захід SpaceX 12 листопада, пропонуючи зареєстрованим або три місяці Grok Heavy, або "частку SpaceX". Дослідники також знайшли сторінку, що видавала себе за захід Anthropic у межах конференції AWS re:Invent 2026, однак її вже заблокували.
Перед показом фальшивої сторінки реєстрації сайти демонструють капчу Cloudflare, що ускладнює автоматичне сканування фішингового ресурсу системами безпеки. Користувачам пропонують два варіанти входу - через Microsoft або через Google, і обидва ведуть до крадіжки даних.
Як саме зловмисники перехоплюють доступ до акаунтів
Коли жертва обирає вхід через Microsoft, фішингова сторінка звертається до платформи Kali365, щоб згенерувати код автентифікації пристрою - атака зловживає легітимним протоколом OAuth 2.0 для отримання токенів доступу до облікового запису Microsoft Entra. Отриманий токен дає доступ не лише до Microsoft 365, а й до підключених сервісів єдиного входу - Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack та інших. Після підтвердження коду пристрою жертву перенаправляють на фейкову сторінку входу VoidProxy, де в неї додатково крадуть пароль і сесійний токен.
Якщо людина обирає вхід через Google, відкривається спливаюче вікно зі сторінкою входу від платформи VoidProxy, яка працює як проксі між браузером жертви і справжньою сторінкою Google, перехоплюючи логін, коди двофакторної перевірки та сесійні токени. Дослідники вважають, що обидва фішингові набори - ZoomMock і MSDRoot, якими створюють фейкові сторінки подій, - контролює одна й та сама група зловмисників, оскільки вони використовують спільну інфраструктуру.
Раніше Інформатор повідомляв, що Держспецзв'язку закликало відмовитися від застарілих паролів на користь стійкої до фішингу багатофакторної автентифікації, адже навіть SMS-коди та push-сповіщення зловмисники навчилися компрометувати через атаки посередника. Також ми писали, що через витік даних у логістичного партнера Valve зловмисники отримали особисту інформацію покупців Steam Deck і готують на її основі хвилю таргетованого фішингу.
Слідкуйте за нами у Telegram
Зараз читають на Інформаторі