


Мошенники приглашают на фейковые мероприятия OpenAI и SpaceX для кражи аккаунтов Microsoft и Google
Злоумышленники подрабатывают регистрационные страницы событий и воруют пароли и сессионные токены пользователей.

Хакеры рассылают фейковые приглашения на мероприятия от имени OpenAI, SpaceX и Anthropic, чтобы воровать учетные данные пользователей Microsoft и Google. Об обнаруженной кампании сообщило издание BleepingComputer со ссылкой на исследователей безопасности. Злоумышленники создают убедительные страницы регистрации на события, обещая участникам бесплатный доступ к премиумсервисам с искусственным интеллектом. Для кражи данных атака одновременно использует две разные фишинговые платформы, каждая из которых нацелена на свою экосистему аккаунтов.
По данным компании Push Security, одна и та же фишинговая страница интегрирует платформы Kali365 и VoidProxy. Kali365 производит атаки фишинга через коды устройств Microsoft, тогда как VoidProxy действует как прокси-сервер типа "человек посередине", перехватывая входы в Google и воруя сессионные токены аутентификации. При атаке на аккаунты Microsoft злоумышленники дополнительно применяют VoidProxy как второй этап, чтобы перехватить пароль и сессионный токен после получения токена аутентификации через Kali365.
Push Security сообщила, что обнаружила и заблокировала посещение вредоносных страниц регистрации на события в конце октября 2026 года. Исследователи отмечают, что подобная кампания уже фиксировалась ранее: в июле атак с использованием легитимных страниц Zoom для продвижения фейковых мер Meta, OpenAI и Anthropic задокументировала компания ANY.RUN, а компания Cofense сообщала о фишинговых письмах с поддельными приглашениями на мероприятия Anthropic, которые распространяли широкие инфраструктуры.
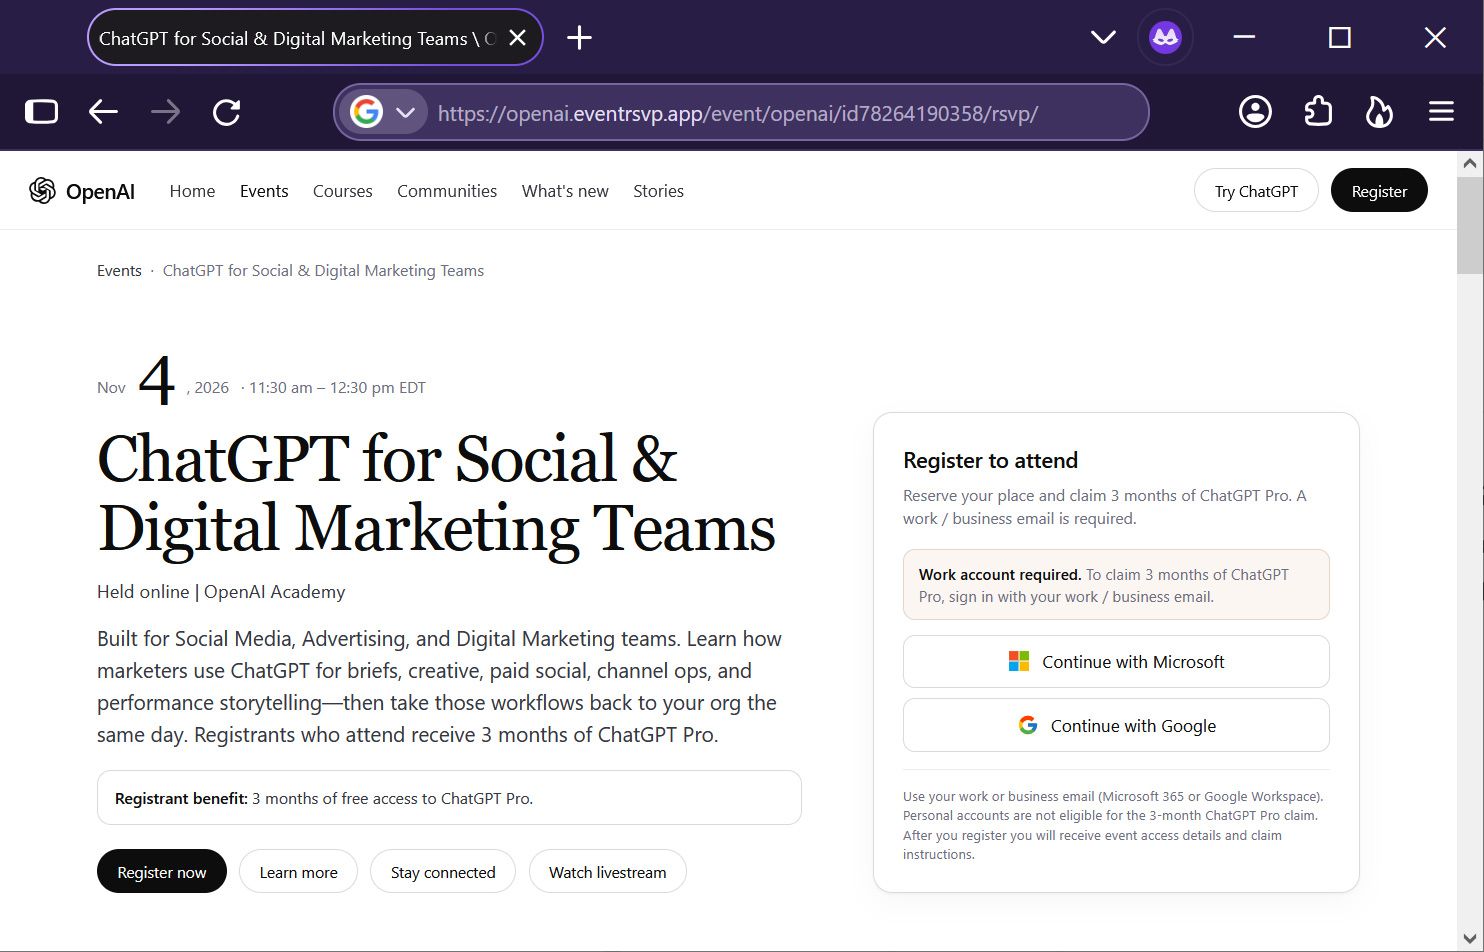
Жертв заманивают на поддельные страницы регистрации из-за ссылок с легитимных сокращений ссылок, в частности Google и Zapier. Одна из фишинговых страниц рекламирует событие OpenAI под названием ChatGPT для команд социального и цифрового маркетинга, обещая участникам три месяца ChatGPT Pro. Другая страница продвигает частное мероприятие SpaceX 12 ноября, предлагая зарегистрированным либо три месяца Grok Heavy, либо "долю SpaceX". Исследователи также нашли страницу, которая выдавала себя за мероприятие Anthropic в рамках конференции AWS re:Invent 2026, однако ее уже заблокировали.
Перед показом фальшивой страницы регистрации сайты демонстрируют капчу Cloudflare, что затрудняет автоматическое сканирование фишингового ресурса системами безопасности. Пользователям предлагают два варианта входа – через Microsoft или через Google, и оба ведут к краже данных.
Как именно злоумышленники перехватывают доступ к аккаунтам
Когда жертва выбирает вход через Microsoft, фишинговая страница обращается к платформе Kali365, чтобы сгенерировать код аутентификации устройства – атака злоупотребляет легитимным протоколом OAuth 2.0 для получения токенов доступа к аккаунту Microsoft Entra. Полученный токен дает доступ не только к Microsoft 365, но и к подключенным сервисам единого входа – Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack и другим. После подтверждения кода устройства жертву перенаправляют на фейковую страницу входа VoidProxy, где у нее дополнительно воруют пароль и сессионный токен.
Если человек выбирает вход через Google, открывается всплывающее окно со страницей входа от платформы VoidProxy, которая работает как прокси между браузером жертвы и настоящей страницей Google, перехватывая логин, коды двухфакторной проверки и сессионные токены. Исследователи считают, что оба фишинговых набора – ZoomMock и MSDRoot, которыми создают фейковые страницы событий, – контролирует одна и та же группа злоумышленников, поскольку они используют общую инфраструктуру.
Ранее Информатор сообщал, что Госспецсвязи призвало отказаться от устаревших паролей в пользу устойчивой к фишингу аутентификации многофактора, ведь даже SMS-коды и push-уведомления злоумышленники научились компрометировать из-за атак посредника. Также мы писали, что из-за утечки данных у логистического партнера Valve злоумышленники получили личную информацию покупателей Steam Deck и готовят на ее основе волну таргетированного фишинга.
Следите за нами в Telegram
Сейчас читают на Информаторе