


Фейкова радіаційна загроза та повідомлення російською - розробники розкрили, що насправді сталося із застосунком "Повітряна тривога"
Інцидент стався через несанкціонований доступ до інтерфейсу оператора сервісу

Розробники застосунку "Повітряна тривога" 3 листопада пояснили, що саме спричинило збій увечері в неділю, коли користувачі отримали фейкові сповіщення про радіаційну небезпеку. Ці події розробники тепер назвали наслідком стороннього втручання в роботу сервісу. Компанії Ajax Systems і Stfalcon офіційно вибачилися перед мільйонами українців, які користуються застосунком, і пояснили, що відбулося насправді.
За словами команди розробників, йдеться не про злам самого застосунку, а про Telegram-канал "Повітряна Тривога", який офіційно підтвердив факт стороннього втручання. Там пояснили, що "Повітряна тривога" - це не просто збирач даних, а ціла екосистема софту від Ajax Systems і Stfalcon, створена на волонтерських засадах за підтримки Мінцифри: інтерфейс оператора, мобільні застосунки, мапа тривог, API та інші продукти.
"Відбувся несанкціонований доступ до інтерфейсу оператора (не в застосунок для кінцевих споживачів). Внаслідок цього в систему були надіслані сповіщення про неіснуючі тривоги", - повідомили у Telegram-каналі "Повітряна тривога".
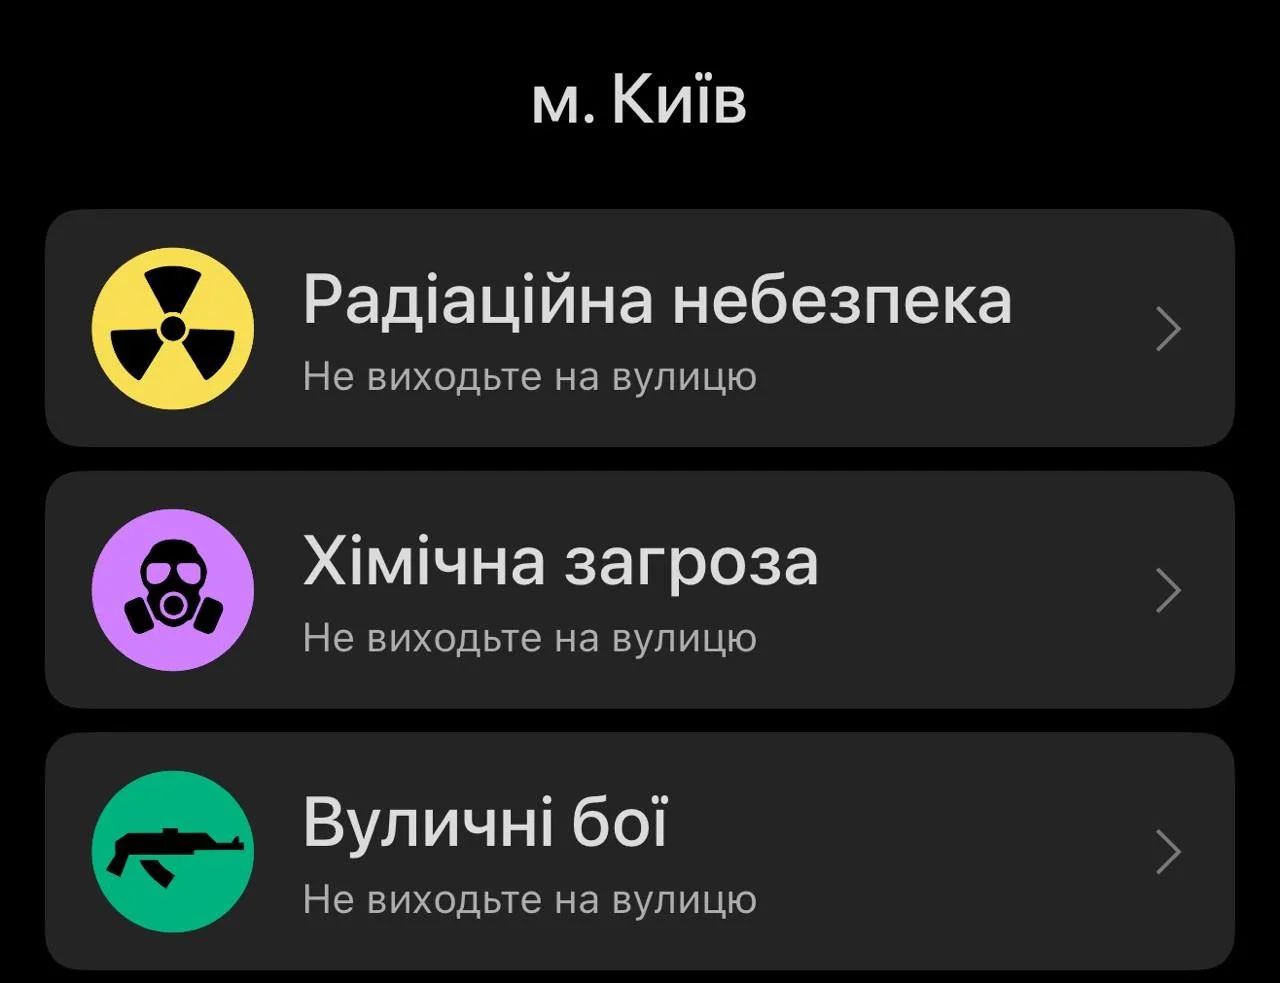
Через це втручання користувачі отримали повідомлення про фейкову радіаційну небезпеку, хімічну атаку та вуличні бої, а також кастомні оповіщення з текстом російською мовою і посиланням на сторонній телеграм-канал. Розробники зазначили, що через безпекові застереження і чутливість теми не розкривають усіх деталей інциденту.
Команди розробників разом із профільними службами та міністерствами одразу призупинили роботу інтерфейсу оператора та серверної частини застосунку. Протягом двох годин після усунення першопричин відновили роботу інтерфейсу оператора та основні функції - push-сповіщення про тривоги й інформацію про рівні небезпеки. Зараз команда продовжує працювати над аудитом безпеки та відновленням відображення цілей на карті.
Спростували чутки про витік даних користувачів
Розробники окремо наголосили, що застосунок не зберігає і не передає дані користувачів та не має доступу до важливих функцій телефону, тому загрози для встановленого застосунку немає. Інформацію про витік даних, злам акаунтів чи телефонів користувачів, а також наявність вірусних файлів, яка поширювалася в соцмережах, вони назвали недостовірною.
У команді припустили, що такі твердження можуть з'являтися як через необізнаність, так і з метою змусити людей видалити застосунок, який майже п'ять років залишається одним із ключових джерел сповіщень про загрози. Тим, хто вже видалив застосунок, розробники радять встановити його знову через App Store або Google Play.
Раніше Інформатор повідомляв, що після зламу застосунку "Повітряна тривога" українці завалили мережу мемами, жартуючи над абсурдними пунктами фейкових попереджень - від вуличних боїв до вигаданих навал динозаврів, та створили в Threads окремий тег для гумору на цю тему. Також ми писали, що розробників застосунку й раніше критикували за питання кібербезпеки, зокрема компанію Ajax Systems засновника Олександра Конотопського, якого пов'язують з ексочільником Мінцифри Михайлом Федоровим. Крім того, Інформатор писав, що в мережі обговорювали версію, ніби за зламом "Повітряної тривоги" та атакою на Binance може стояти квантовий комп'ютер, хоча фахівці назвали цю теорію малоймовірною.
Слідкуйте за нами у Telegram
Зараз читають на Інформаторі
ЧИТАЙТЕ ТАКОЖ:
- Злам Повітряної тривоги та Binance - чи стоїть за цим квантовий комп'ютер
- Розробників застосунку Повітряна тривога, який повідомив про ядерну загрозу через злам, раніше вже ловили на питанні кібербезпеки
- Першу ядерку пережили - українці завалили мережу мемами після зламу застосунку Повітряна тривога
- У застосунку Повітряна тривога не показуватимуть рух балістики - Ігнат пояснив причину