


Злам Повітряної тривоги та Binance - чи стоїть за цим квантовий комп'ютер
Експерти пояснюють, чому миттєвий злам паролів поки лишається технічно малореалістичним

У соцмережах активно обговорюють версію, що злам застосунку "Повітряна тривога" і масштабна хакерська атака на криптобіржу Binance можуть бути не випадковим збігом. Користувачі висувають припущення, що в обох випадках міг бути задіяний квантовий комп'ютер. Найбільше фахівців здивував саме кейс з Binance: зловмисникам вдалося дістатися до системи, яку досі вважали практично незламною. Одна з версій, що гуляє мережею, пояснює це використанням квантових обчислень, здатних обходити звичайні методи захисту.
Прихильники цієї теорії наголошують, що квантові комп'ютери — не фантастика, а вже існуюча технологія. Більше того, таких розробок одразу кілька. Серед компаній, які активно працюють над цією технологією, — IBM, Google, Microsoft, IonQ, D-Wave та Quantinuum. Вони використовують різні підходи до квантових обчислень: від надпровідних процесорів до систем на основі іонних пасток. Деякі вже мають квантові процесори, доступні для досліджень і експериментів, однак створення повноцінних масштабних квантових комп'ютерів, здатних стабільно виконувати складні обчислення з корекцією помилок, залишається одним із головних викликів галузі. Достеменно невідомо, на якій стадії готовності перебуває кожна з розробок.
Головна небезпека в тому, що принцип роботи квантового комп'ютера принципово інший за звичайний: він використовує кубіти та квантові явища суперпозиції й заплутаності, що дозволяє виконувати певні типи обчислень значно ефективніше. Зокрема, алгоритм Шора теоретично дозволяє зламувати окремі сучасні криптографічні системи, а алгоритм Гровера прискорює пошук потрібних комбінацій. Водночас це не означає, що квантовий комп'ютер здатний миттєво підібрати будь-який пароль.
"Якщо комусь вже вдалося застосувати квантовий комп'ютер для злому, це буде катастрофа, бо світ не готовий до протидії", — зазначають автори конспірологічної версії в соцмережах.
Найбільшу перспективу застосування таких машин фахівці бачать у шифруванні, аналітиці та прогнозуванні складних процесів. Водночас саме можливість у майбутньому зламувати окремі криптографічні системи і підживлює страхи користувачів, які пов'язують інцидент зі зломом застосунку оповіщень та атакою на криптобіржу в єдину змовницьку картину.
Водночас важливо розуміти, що злам криптобіржі та злам блокчейну — не одне й те саме. Атака на Binance могла бути спрямована на внутрішні системи, облікові записи, програмне забезпечення або інфраструктуру платформи, а не безпосередньо на криптографічний захист блокчейну. Тому сам факт успішної хакерської атаки ще не свідчить про використання принципово нових обчислювальних технологій.
Чому версію про квантовий комп'ютер вважають малоймовірною
Попри популярність теорії, ймовірність того, що для злому застосунку "Повітряна тривога" чи навіть Binance реально застосували квантовий комп'ютер, украй низька. Такі машини справді вже існують, але залишаються громіздкими, дорогими й складними в експлуатації — навіть прості операції з ними наразі під силу лише вузькому колу суперфахівців у спеціалізованих лабораторіях. Масове чи непомітне використання квантового комп'ютера для звичайної хакерської атаки поки що технічно малореалістичне.
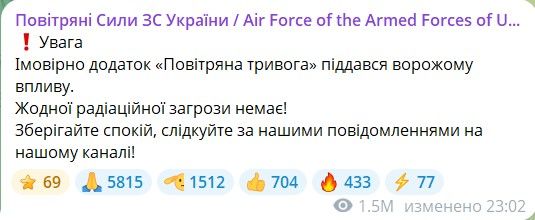
Водночас сама загроза для сучасних криптографічних систем у момент, коли такі комп'ютери стануть достатньо потужними, цілком реальна і не є вигадкою. Саме тому обговорення на кшталт зв'язку між зломом "Повітряної тривоги" і атакою на Binance відображає не лише любов до конспірології, а й цілком обґрунтоване занепокоєння фахівців майбутнім кіберзахисту. Нагадаємо, увечері 1 листопада в Києві поширили фейкові сповіщення про хімічну загрозу та удар "Орєшніком", які, за версією Сил оборони, могли бути наслідком несанкціонованого втручання в роботу сервісу.
Раніше Інформатор повідомляв, що саме завдяки такому несанкціонованому втручанню користувачі отримали фейкові сповіщення про ядерну й хімічну небезпеку та вуличні бої в Києві, після чого соцмережі заполонили меми на цю тему.
Також ми писали, що розробників застосунку вже раніше критикували за питання кібербезпеки сервісу, задовго до нинішнього інциденту.
Слідкуйте за нами у Telegram
Зараз читають на Інформаторі