


Шахраї масово викрадають Telegram-акаунти українців навіть із двофакторним захистом - стратегія захисту
Зловмисники розсилають фейкові повідомлення про "переїзд" чатів та відео-посилання з APK-файлами.

Українські користувачі Telegram масово скаржаться на втрату доступу до акаунтів, причому злам стається навіть у тих, хто увімкнув двофакторний захист. Одна з постраждалих розповіла, що втратила обліковий запис, яким користувалася 10 років, одразу на телефоні та ноутбуці, і повернути доступ їй не вдалося.
Ще гірша історія сталася з користувачкою під ніком vika_koshcheienko: протягом семи годин їй надходили коди підтвердження входу, хоча підозрілих активних сеансів вона не бачила. Зрештою зловмисники змінили прив'язану до профілю електронну пошту, попри увімкнений двофакторний захист. Про це повідомляє dev.ua.
"Через 7 годин повикидало з усіх пристроїв. Я скинула аккаунт, вчора створила новий, буквально сьогодні його знову зламують", - розповіла користувачка vika_koshcheienko.
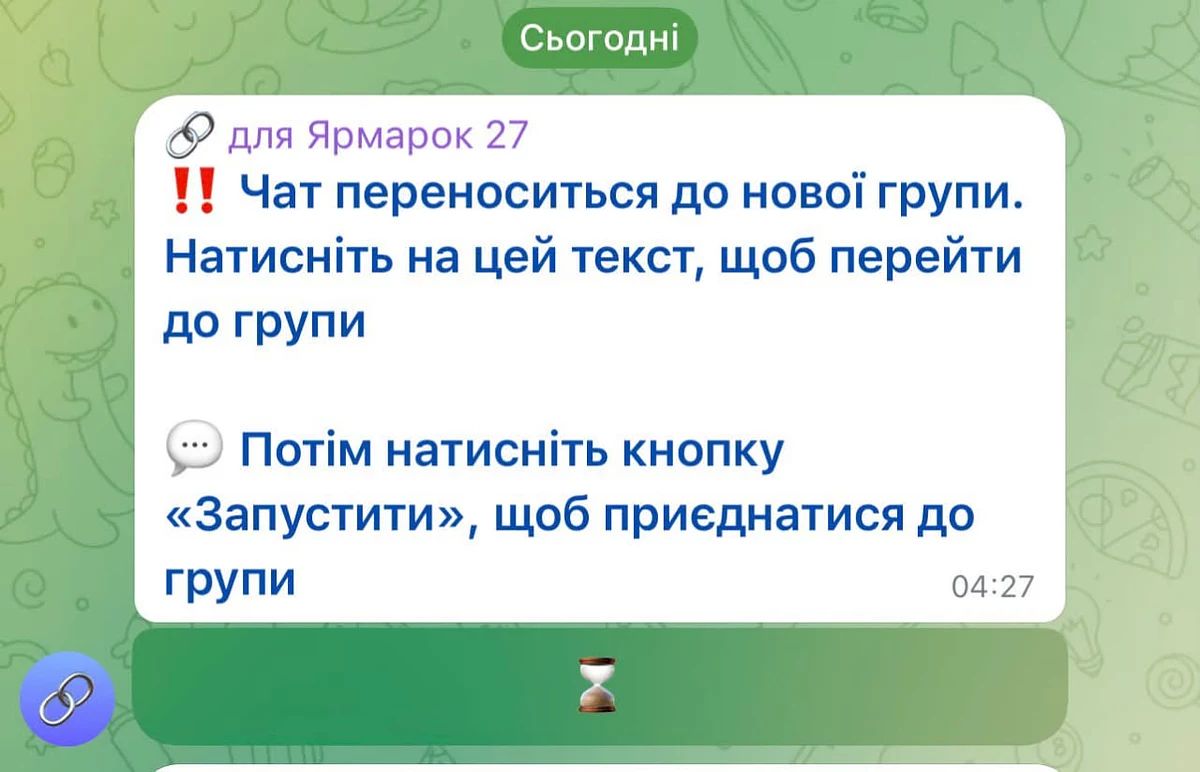
За даними видання, у Telegram-групах зараз поширюються підозрілі повідомлення про нібито переїзд чату: учасникам пропонують перейти за посиланням і натиснути кнопку "Запустити", щоб не загубити групу. Насправді користувач може потрапити до шахрайського бота, де під виглядом перевірки "я не робот" у нього виманюють код підтвердження. Після захоплення профілю зловмисники розсилають такі самі повідомлення іншим групам уже від імені постраждалого, і схема поширюється далі.
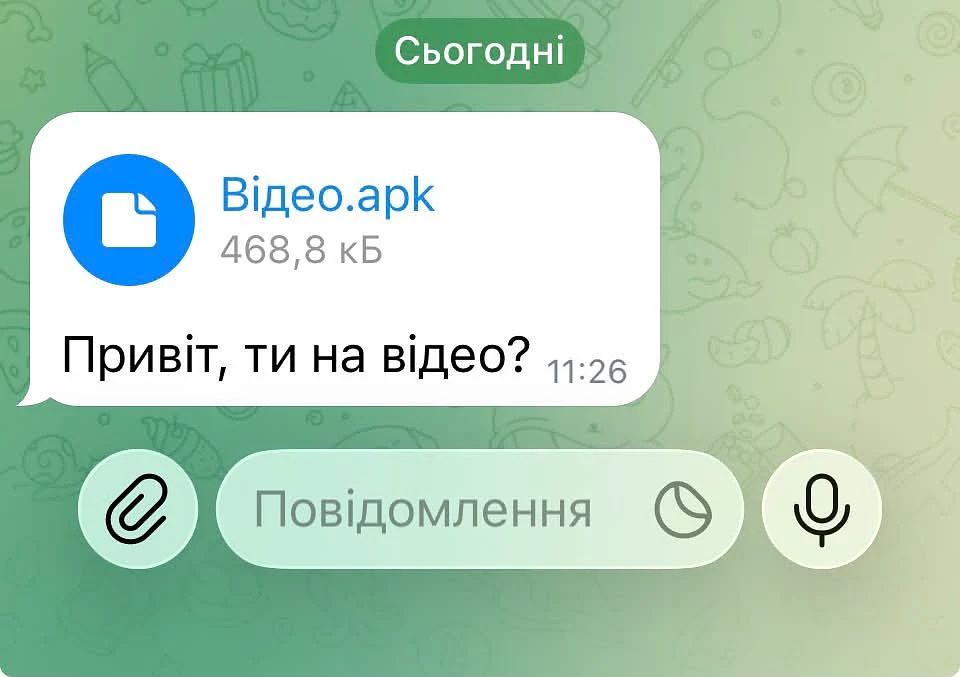
Іншу поширену схему маскують під повідомлення "Привіт, це ти на відео?" з файлом, який насправді має розширення APK. Якщо встановити такий застосунок на Android і надати йому дозволи, він здатен отримати доступ до SMS і кодів підтвердження. Подібні атаки через троян Mamont, який перехоплює SMS і використовує заражені пристрої для подальших розсилок, фахівці з кібербезпеки фіксували й раніше.
Є ще один спосіб, який не потребує ні пароля, ні коду підтвердження, - викрадення вже авторизованої сесії. Якщо на комп'ютер потрапила шкідлива програма, вона може знайти файли, у яких Telegram Desktop зберігає дані для входу, і передати їх хакерам.
Кіберполіція пояснила, як діяти після втрати доступу
Кіберполіція опублікувала інструкцію для тих, хто вже втратив доступ до Telegram. Якщо акаунт зламано, варто зробити такі кроки:
- звернутися до підтримки Telegram із номером телефону, посиланням на профіль і описом проблеми
- попередити знайомих через інші канали зв'язку, щоб вони не відкривали підозрілих повідомлень від вашого імені
- змінити паролі до сервісів, дані яких могли зберігатися в листуваннях
- спробувати повторно увійти в акаунт і, якщо це вдасться, перевірити активні сеанси й налаштування безпеки
Щоб уникнути злому, у поліції також радять підключити двофакторний захист і вимкнути автозавантаження файлів у налаштуваннях месенджера.
Раніше Інформатор повідомляв, що паролі вже не захищають від шахраїв, адже навіть SMS-коди та push-сповіщення активно компрометують зловмисники, і Держспецзв'язку закликала переходити на стійку до фішингу багатофакторну автентифікацію. Також ми писали, що Мін'юст попередив про фейковий сайт, який копіював оформлення державного порталу, щоб зібрати персональні дані користувачів під виглядом офіційного ресурсу.
Слідкуйте за нами у Telegram
Зараз читають на Інформаторі