


Мошенники выманивают деньги при помощи фейковых предупреждений Microsoft в браузере
Компания Infoblox раскрыла схему мошенничества с фальшивыми системными уведомлениями в браузере.

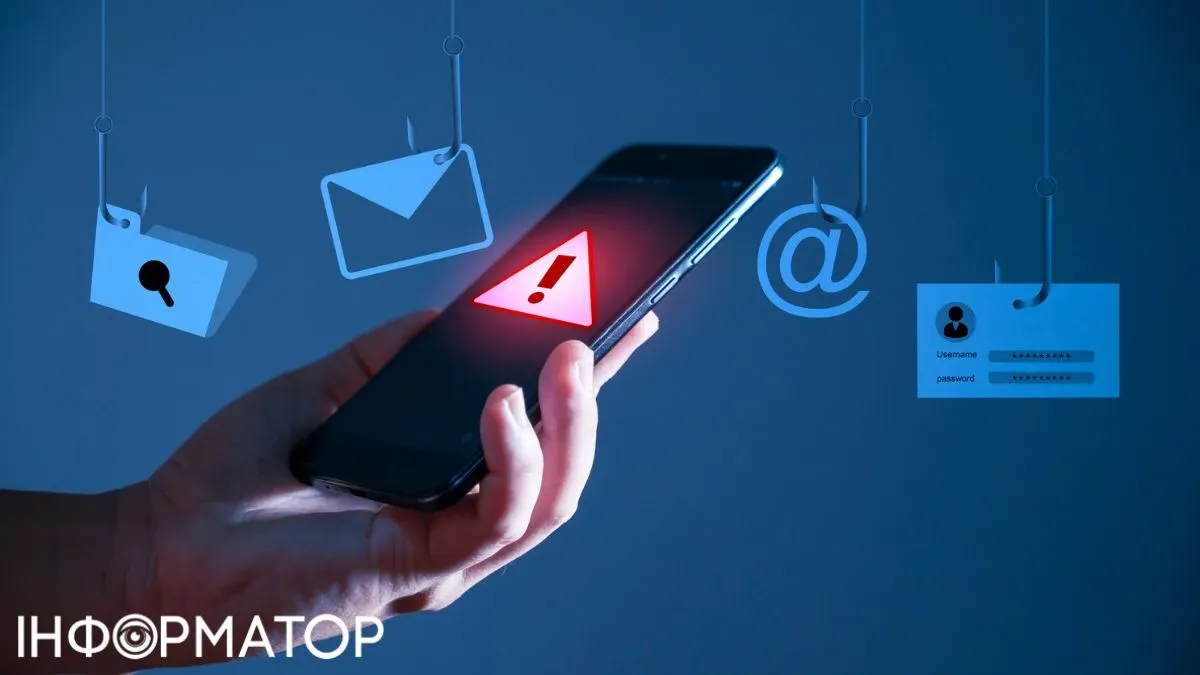
Мошенники запустили новую схему обмана, имитирующую системные сообщения о вирусе или критической ошибке компьютера, чтобы заставить жертву позвонить по телефону на фейковую "службу поддержки". О подобных рисках для пользователей продуктов Microsoft предупреждают все чаще, ведь злоумышленники постоянно ищут новые способы завладеть доступом к устройствам украинцев. На экране внезапно появляется тревожное оповещение, которое выглядит как предупреждение от системы, а на самом деле часть тщательно продуманной ловушки. Исследователи установили, что за фасадом якобы технической проблемы скрывается попытка выманить деньги, удаленный доступ к компьютеру или конфиденциальные данные.
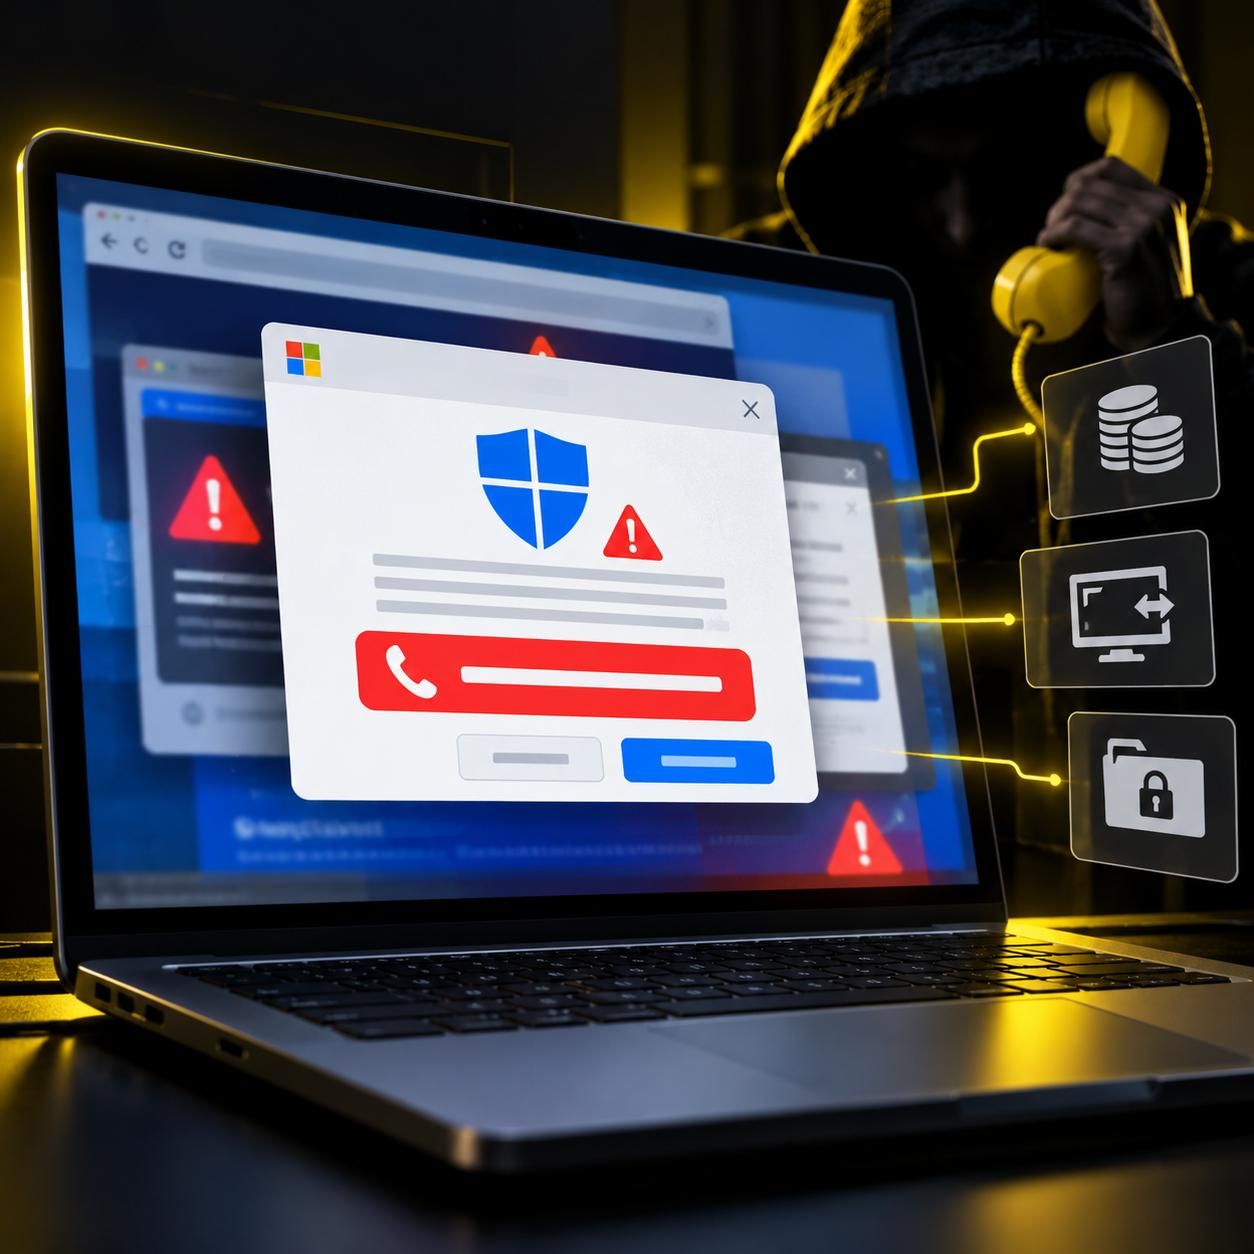
Схему с ложными предупреждениями в браузере исследовала компания Infoblox, которая изучила инфраструктуру мошеннических сайтов, о чем сообщает Telegram-канал BRAMA. По данным исследователей, злоумышленники используют фальшивые предупреждения и обманчивые страницы, чтобы привлекать пользователей к мошенническим схемам технической поддержки.
Схема работает по простому, но эффективному сценарию. Пользователь попадает на подозрительный сайт, после чего на экране появляется сообщение, имитирующее системное уведомление о заражении устройства или потере данных. Человека пугают последствиями и предлагают позвонить по указанному номеру или выполнить инструкции псевдоспециалиста. После этого злоумышленники могут пытаться выманить деньги, получить удаленный доступ к устройству или украсть конфиденциальную информацию.
В Brama напоминают главное правило безопасности в таких ситуациях.
"Сообщение в браузере о критической ошибке не доказывает, что ваш компьютер заражен. Не позволяйте страху заставить вас действовать необдуманно", - говорится в сообщении канала BRAMA.
Как распознать и остановить мошенническую схему
Исследователи и авторы канала сформулировали четкие правила поведения для тех, кто наткнулся на подобное предупреждение в браузере. Главное – не звонить по номерам, указанным в подозрительных извещениях, и не устанавливать программы удаленного доступа по просьбе незнакомцев.
- Никогда не сообщайте пароли, банковские реквизиты и подтверждающие коды;
- Закройте подозрительную вкладку или браузер, не нажимая на сомнительные кнопки;
- Если доступ к компьютеру уже предоставлен – немедленно отключите устройство от интернета и проверьте его на наличие вредоносных программ;
- Предупредите родных и знакомых о существовании такой схемы.
Мошенники постоянно разнообразят способы обмана, подстраиваясь под новые технологии и привычки пользователей. Ранее Информатор сообщал, что злоумышленники рассылают фейковые предупреждения, якобы отправленные от Apple или Google, с предупреждением о "спонсированной государством атаке" на устройство. Такие сообщения тоже имитируют официальные уведомления, чтобы заставить жертву перейти по вредоносной ссылке и выдать свои данные.
Также мы писали, что мошенники массово создают фейковые сайты, копируя айдентику Киевстара, и предлагают гражданам "инвестировать" в якобы 5G-инфраструктуру оператора за несколько тысяч гривен, обещая выход компании на биржу NASDAQ.
Кроме того, Информатор писал, что злоумышленники все чаще используют искусственный интеллект для новых схем обмана, создавая персонализированные письма, поддельные голоса и фейковые видео, чтобы выманить деньги или личные данные пользователей.
Следите за нами в Telegram
Сейчас читают на Информаторе