


Ничего святого! Мошенники воруют аккаунты в Telegram на день рождения
Фишинговый сайт требует код из Telegram и облачный пароль, чтобы получить полный доступ к аккаунту.

Мошенники запустили новую схему выманивания данных в Telegram - они поздравляют пользователей с днем рождения от имени якобы официального канала и предлагают бесплатный Telegram Premium, а пытаются украсть доступ к аккаунту. Об этом 4 ноября рассказал Marketing Team Lead Александр Сухомлин, сам получивший такое сообщение и детально разобравший, как оно работает. Злоумышленники выдают себя за официальные сервисы, чтобы усыпить бдительность жертвы. Главная опасность схемы в том, что она срабатывает именно тогда, когда человек расслаблен и радуется приветствиям.
В своем сообщении в LinkedIn Сухомлин описал, как получил сообщение от канала "С днем рождения" с фирменной айдентикой Telegram и предложением активировать три месяца Premium за 24 часа. Дата рождения в сообщении совпала, и мужчина чуть не нажал кнопку, однако его насторожило, что день рождения в самом Telegram нигде не указан. Проверив ссылку с помощью искусственного интеллекта, он выяснил, что она ведет не на официальный сайт Telegram, а на сторонний домен.
"Ссылку я открывать не стал. Забросил сундуки Claude и попросил аккуратно исследовать, в чем суть", - написал Marketing Team Lead Александр Сухомлин в своем сообщении в LinkedIn.
По его словам, по нажатию кнопки "Активировать" сайт требует ввести номер телефона, код с Telegram и облачный пароль. Вводящий эти данные фактически отдает злоумышленникам полный доступ к аккаунту вместе с перепиской и контактами. Далее с похищенного аккаунта могут потребовать выкуп или рассылать всем контактам просьбы о помощи или фишинговые ссылки, зараженные другими устройствами.
Сухомлин обратил внимание на несколько деталей, делающих эту схему особенно опасной:
- дату рождения мошенники берут не из Telegram, а из слитых баз данных по телефону;
- сообщения периодически удаляют и посылают заново, чтобы чат оставался сверху и именинник его не пропустил;
- текст на фишинговой странице намеренно "поломан" невидимыми символами, чтобы его не распознавали антиспам-фильтры;
- ссылки формируют уникальным под каждого конкретного человека;
- ограничение в "24 часа" на активацию создает давление, чтобы жертва не успела все обдумать.
"То есть это не криво сделанный спам. Это хорошо продуманная схема", - отметил Marketing Team Lead Александр Сухомлин.
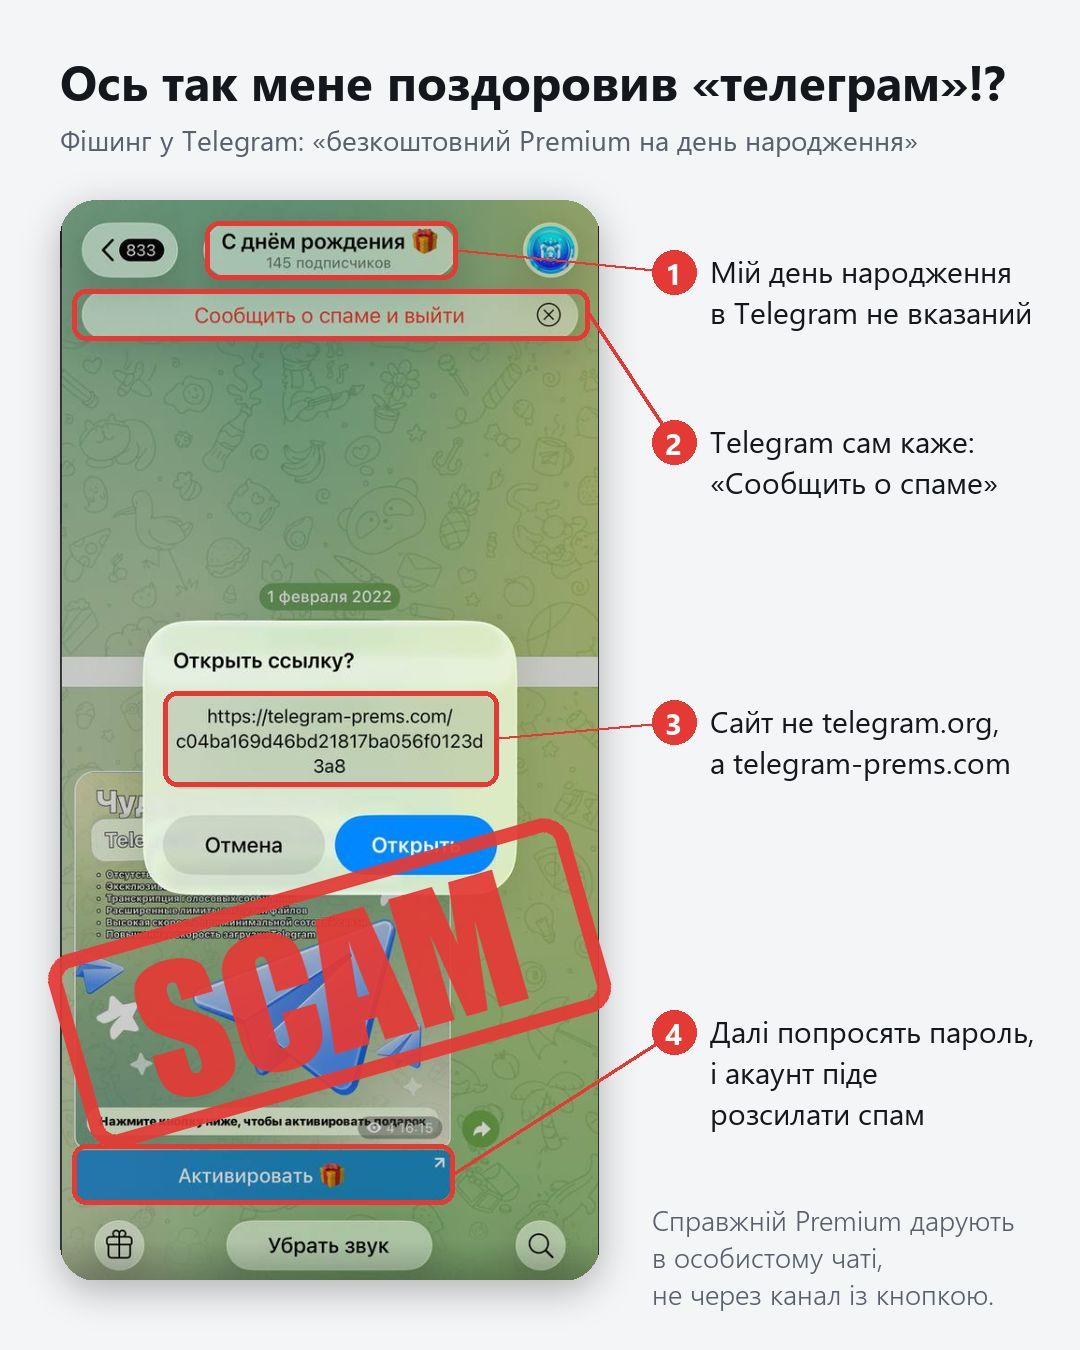
Эксперт объяснил, как распознать фишинговую ловушку
Автор сообщения призвал пользователей останавливаться даже тогда, когда предложение выглядит привлекательным и все детали совпадают. Он посоветовал проверять, кто именно посылает сообщения и куда ведет ссылку, а главное - никогда не вводить коды подтверждения и пароли на сторонних сайтах, ведь именно так мошенники получают полный контроль над аккаунтом.
Ранее Информатор сообщал, что злоумышленники выдают себя за службу безопасности AUTO.RIA, чтобы угонять аккаунты пользователей платформы под предлогом проверки объявлений. Также мы писали, что сложного пароля недостаточно для защиты данных, а в Госспецсвязи объясняли, как мошенники заставляют людей самостоятельно отдавать конфиденциальную информацию через подобные манипулятивные схемы.
Следите за нами в Telegram